PCI DSS / A-EP
Για εμπόρους ηλεκτρονικού εμπορίου των οποίων το website επηρεάζει την ασφάλεια της πληρωμής, χωρίς να λαμβάνει το ίδιο δεδομένα καρτών.
Σε ποιους απευθύνεται
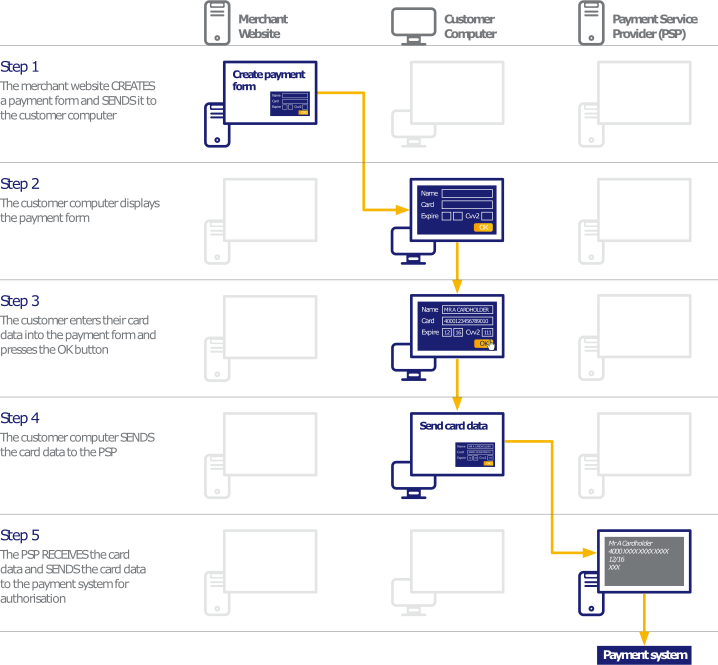
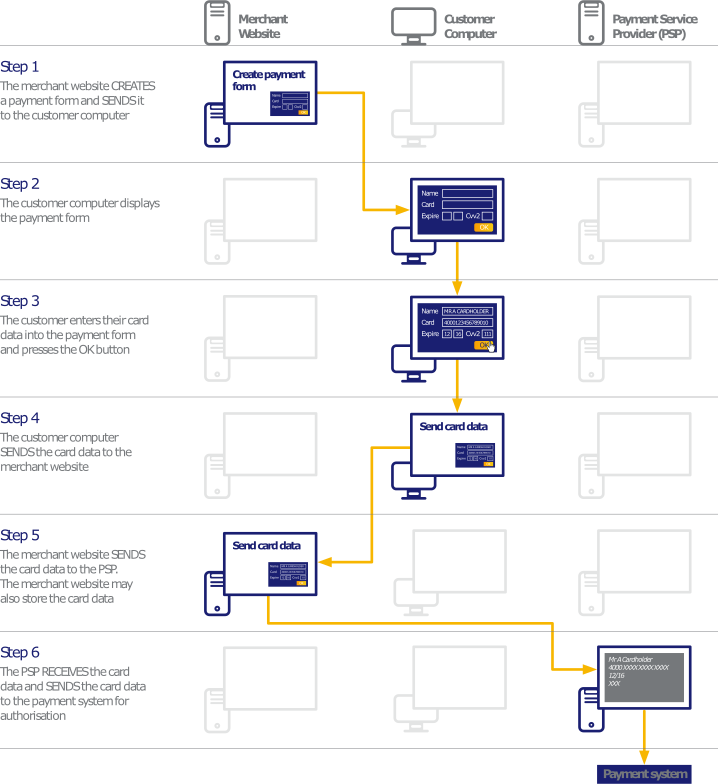
Το SAQ A-EP αφορά επιλέξιμα e-shops που αναθέτουν την επεξεργασία πληρωμών σε συμβατό εξωτερικό πάροχο, αλλά διατηρούν έλεγχο σε στοιχεία ή λειτουργίες του website που επηρεάζουν τη συναλλαγή. Η διάκριση από το SAQ A βασίζεται στην πραγματική ροή δεδομένων και στην προέλευση των στοιχείων της σελίδας πληρωμής.
Βασικές προϋποθέσεις
- Η συγκεκριμένη διαδρομή αφορά μόνο ηλεκτρονικό εμπόριο.
- Το website δεν λαμβάνει δεδομένα καρτών, αλλά μπορεί να επηρεάσει την ασφάλεια της συναλλαγής ή της σελίδας που τα συλλέγει.
- Η επεξεργασία πληρωμών ανατίθεται σε πάροχο με επικυρωμένη συμμόρφωση PCI DSS. Τα στοιχεία της σελίδας πληρωμής προέρχονται από το website του εμπόρου ή από συμβατούς παρόχους.
- Δεν υπάρχει ηλεκτρονική αποθήκευση δεδομένων καρτών στην επιχείρηση. Επιβεβαιώνονται όλα τα υπόλοιπα κριτήρια του τρέχοντος SAQ A-EP.
Ροή πληρωμής
- 01Website εμπόρου
- 02Σελίδα πληρωμής με εξωτερικό πάροχο
- 03Επεξεργασία και επιβεβαίωση
Ενδεικτική απεικόνιση. Η πραγματική ροή δεδομένων της επιχείρησής σας εξετάζεται πριν επιλεγεί SAQ.
Πριν συμπληρώσετε το SAQ
Καταγράψτε ποιος φιλοξενεί το site, ποιος αλλάζει τον κώδικα και ποια scripts συμμετέχουν στην πληρωμή. Συγκεντρώστε τη ροή δεδομένων και την τεκμηρίωση του παρόχου, ώστε να επιβεβαιωθεί η επιλογή μεταξύ SAQ A, A-EP ή άλλης διαδρομής.
Οι παραπάνω προϋποθέσεις είναι σύνοψη και δεν αντικαθιστούν το πλήρες ερωτηματολόγιο. Επιβεβαιώστε όλα τα κριτήρια της ισχύουσας έκδοσης και τη μέθοδο επικύρωσης με την τράπεζα ή τον αρμόδιο φορέα.