PCI DSS / A
Για εμπόρους που αναθέτουν πλήρως τη διαχείριση δεδομένων καρτών σε εξωτερικούς παρόχους, σε συναλλαγές χωρίς φυσική παρουσία κάρτας.
Σε ποιους απευθύνεται
Το SAQ A αφορά επιλέξιμες επιχειρήσεις ηλεκτρονικού εμπορίου ή παραγγελιών μέσω ταχυδρομείου και τηλεφώνου. Η επιχείρηση βασίζεται σε παρόχους που έχουν επικυρώσει τη συμμόρφωσή τους με το PCI DSS και δεν διαχειρίζεται ηλεκτρονικά δεδομένα καρτών στα δικά της συστήματα.
Βασικές προϋποθέσεις
- Η αποδοχή πληρωμών αφορά συναλλαγές χωρίς φυσική παρουσία κάρτας και όλες οι λειτουργίες διαχείρισης δεδομένων καρτών έχουν ανατεθεί σε κατάλληλους εξωτερικούς παρόχους.
- Δεν υπάρχει ηλεκτρονική αποθήκευση, επεξεργασία ή μετάδοση δεδομένων καρτών στα συστήματα ή στις εγκαταστάσεις της επιχείρησης.
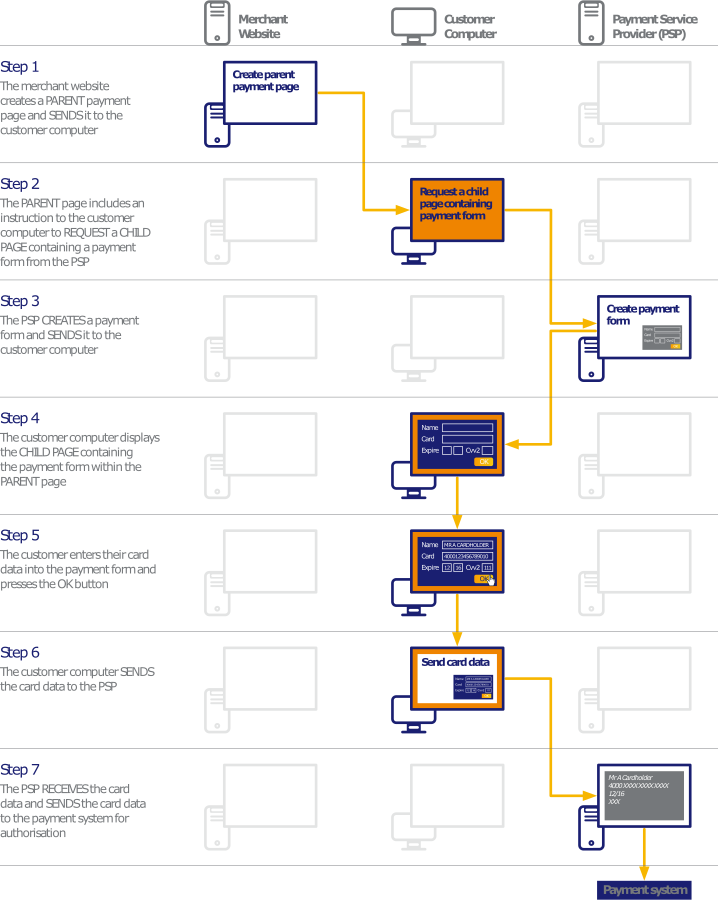
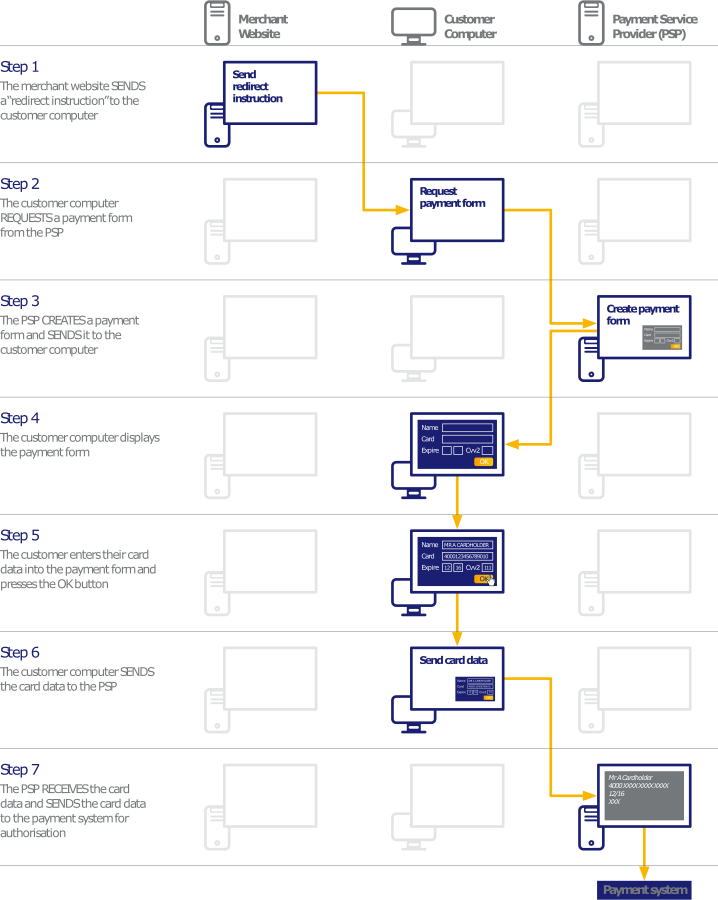
- Στο e-commerce, τα στοιχεία της σελίδας πληρωμής προέρχονται μόνο και απευθείας από συμβατό πάροχο. Η πραγματική υλοποίηση ανακατεύθυνσης ή ενσωμάτωσης εξετάζεται συνολικά.
- Για ενσωματωμένες φόρμες πληρωμής, εξετάζεται και το ισχύον κριτήριο προστασίας του site από επιθέσεις μέσω scripts. Η χρήση iframe από μόνη της δεν επιβεβαιώνει την επιλεξιμότητα.
Ροή πληρωμής
- 01Παραγγελία πελάτη
- 02Πληρωμή στον εξωτερικό πάροχο
- 03Επιβεβαίωση στην επιχείρηση
Ενδεικτική απεικόνιση. Η πραγματική ροή δεδομένων της επιχείρησής σας εξετάζεται πριν επιλεγεί SAQ.
Πριν συμπληρώσετε το SAQ
Συγκεντρώστε τα στοιχεία των παρόχων, την τεκμηρίωση συμμόρφωσής τους και περιγραφή της σύνδεσης του site με την πληρωμή. Ελέγξτε ότι τα στοιχεία κάρτας δεν φτάνουν σε logs, email, φόρμες ή άλλα συστήματά σας.
Οι παραπάνω προϋποθέσεις είναι σύνοψη και δεν αντικαθιστούν το πλήρες ερωτηματολόγιο. Επιβεβαιώστε όλα τα κριτήρια της ισχύουσας έκδοσης και τη μέθοδο επικύρωσης με την τράπεζα ή τον αρμόδιο φορέα.